Comment supprimer les règles de pare-feu UFW sur Ubuntu 20.04 Focal Fossa Linux
UFW est le pare-feu par défaut pratique et simple que l’on trouve sur Ubuntu 20.04 Focal Fossa. Aussi simple que cela puisse être à configurer, vous devez toujours connaître la syntaxe appropriée pour pouvoir l’éditer. Dans ce guide, nous allons vous montrer comment répertorier et supprimer des règles de pare-feu individuelles dans UFW.
Dans ce tutoriel, vous allez apprendre :
- Comment répertorier les règles de pare-feu UFW
- Comment supprimer les règles de pare-feu UFW
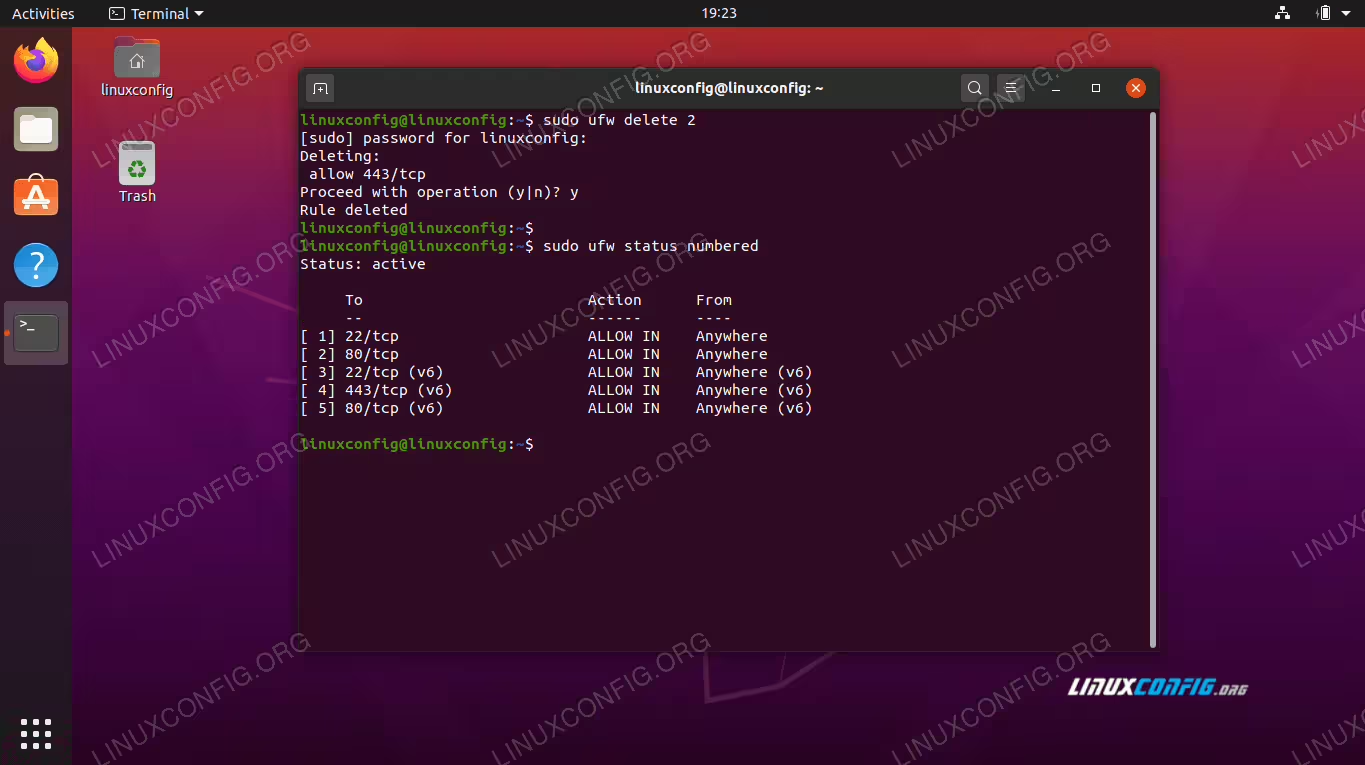
Suppression d’une règle de pare-feu dans UFW sur Ubuntu 20.04
Répertorier les règles de pare-feu existantes
Afin de supprimer les règles de pare-feu de UFW, nous devons d’abord obtenir une liste numérotée des règles actuellement configurées. Ouvrez un terminal et entrez la commande suivante pour répertorier toutes les règles :
sudo ufw status numbered
UFW doit générer une liste numérotée de règles de pare-feu, comme le montre la capture d’écran ci-dessous :

Liste des règles de pare-feu actuelles dans UFW
Supprimer une règle de pare-feu
Notez le numéro qui correspond à la règle de pare-feu que vous souhaitez supprimer. Dans notre exemple, nous allons supprimer la règle #2, qui autorise les connexions via HTTPS (port 443) sur IPv4. La commande suivante supprime la règle #2 :
sudo ufw delete 2
Après avoir exécuté cette commande, vous êtes invité à confirmer que vous souhaitez supprimer la règle. Entrez simplement y et appuyez sur Entrée pour continuer. Maintenant qu’elle a été supprimée, vous pouvez vérifier à nouveau la liste des règles d’UFW pour vous assurer qu’elle n’apparaît plus :
sudo ufw status numbered
Suppression de la règle et confirmation de sa suppression
Vous ne pouvez supprimer qu’une seule règle de pare-feu à la fois. Gardez à l’esprit que la numérotation change chaque fois que vous supprimez une règle.
Conclusion
Dans ce guide, nous avons appris à répertorier et à supprimer les règles de pare-feu dans UFW. UFW (Uncomplicated Firewall) porte bien son nom à cet égard, car la suppression des règles est très simple. La seule chose à garder à l’esprit est que vous pouvez également supprimer la règle IPv6 correspondante.